Getting NIS-2 done
Mit Eraneos NIS-2 compliant werden
Mit der EU-Richtlinie zur Netz- und Informationssicherheit (NIS-2) sind Unternehmen in betroffenen Sektoren mit einer neuen Generation von Cybersicherheitsregulatorik konfrontiert. Erfahren Sie hier, inwiefern Sie betroffen sind, warum das Thema relevant ist und wie wir Sie auf die kommenden Anforderungen vorbereiten können.
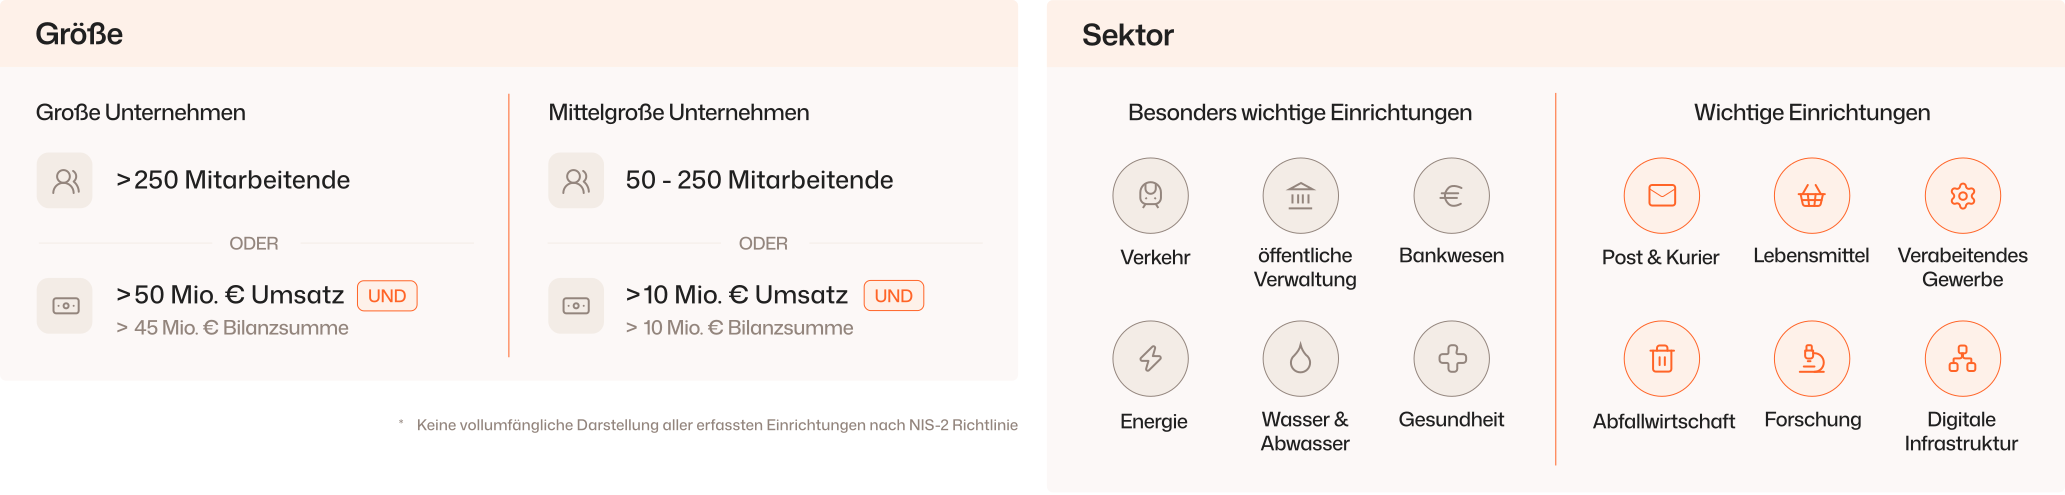
NIS-2-
Betroffenheitscheck

NIS-2: Maßnahmen
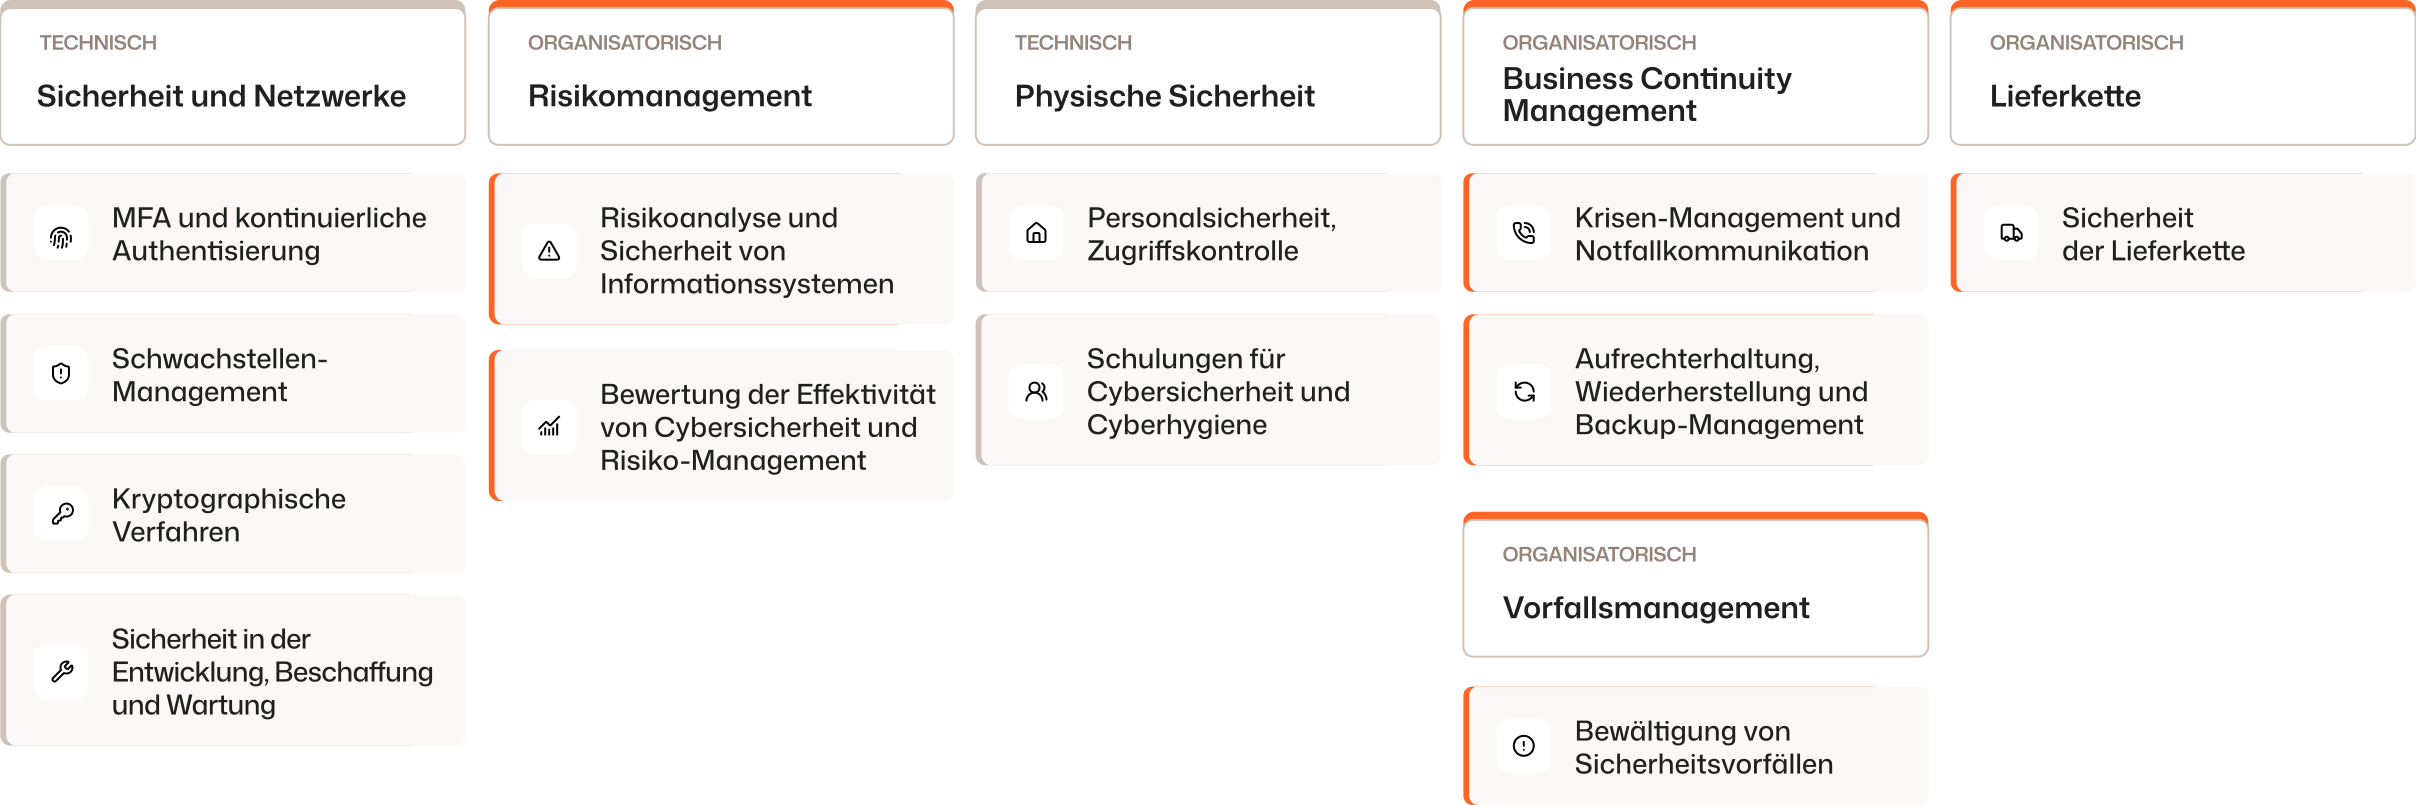
Um ein hohes gemeinsames Cybersicherheitsniveau in Deutschland sowie der Europäischen Union zu erreichen, müssen Unternehmen Cybersicherheitsrisiken aktiv begegnen. Diese Maßnahmen umfassen dabei mindestens folgende Bereiche.
Die NIS-2 Richtlinie fordert von den Einrichtungen ein risikozentriertes Denken. Statt konkreter Vorgaben verlangt NIS-2 lediglich die Umsetzung geeigneter, verhältnismäßiger und wirksamer Maßnahmen zur Abwehr von Risiken, die die Organisation betreffen.
Typische Fragen, die sich Unternehmen im Zuge der NIS-2 Umsetzung stellen sollten, lauten wie folgt:
– Wie sollten die IT-Sicherheitsmaßnahmen unserer Dienstleister und Lieferanten geprüft und gesteuert werden?
– Welche Maßnahmen gehören zu einem sicheren Lebenszyklus von IT-Systemen?
– An wen, bis wann und in welchem Umfang müssen Sicherheitsvorfälle gemeldet werden?
Unser Ansatz
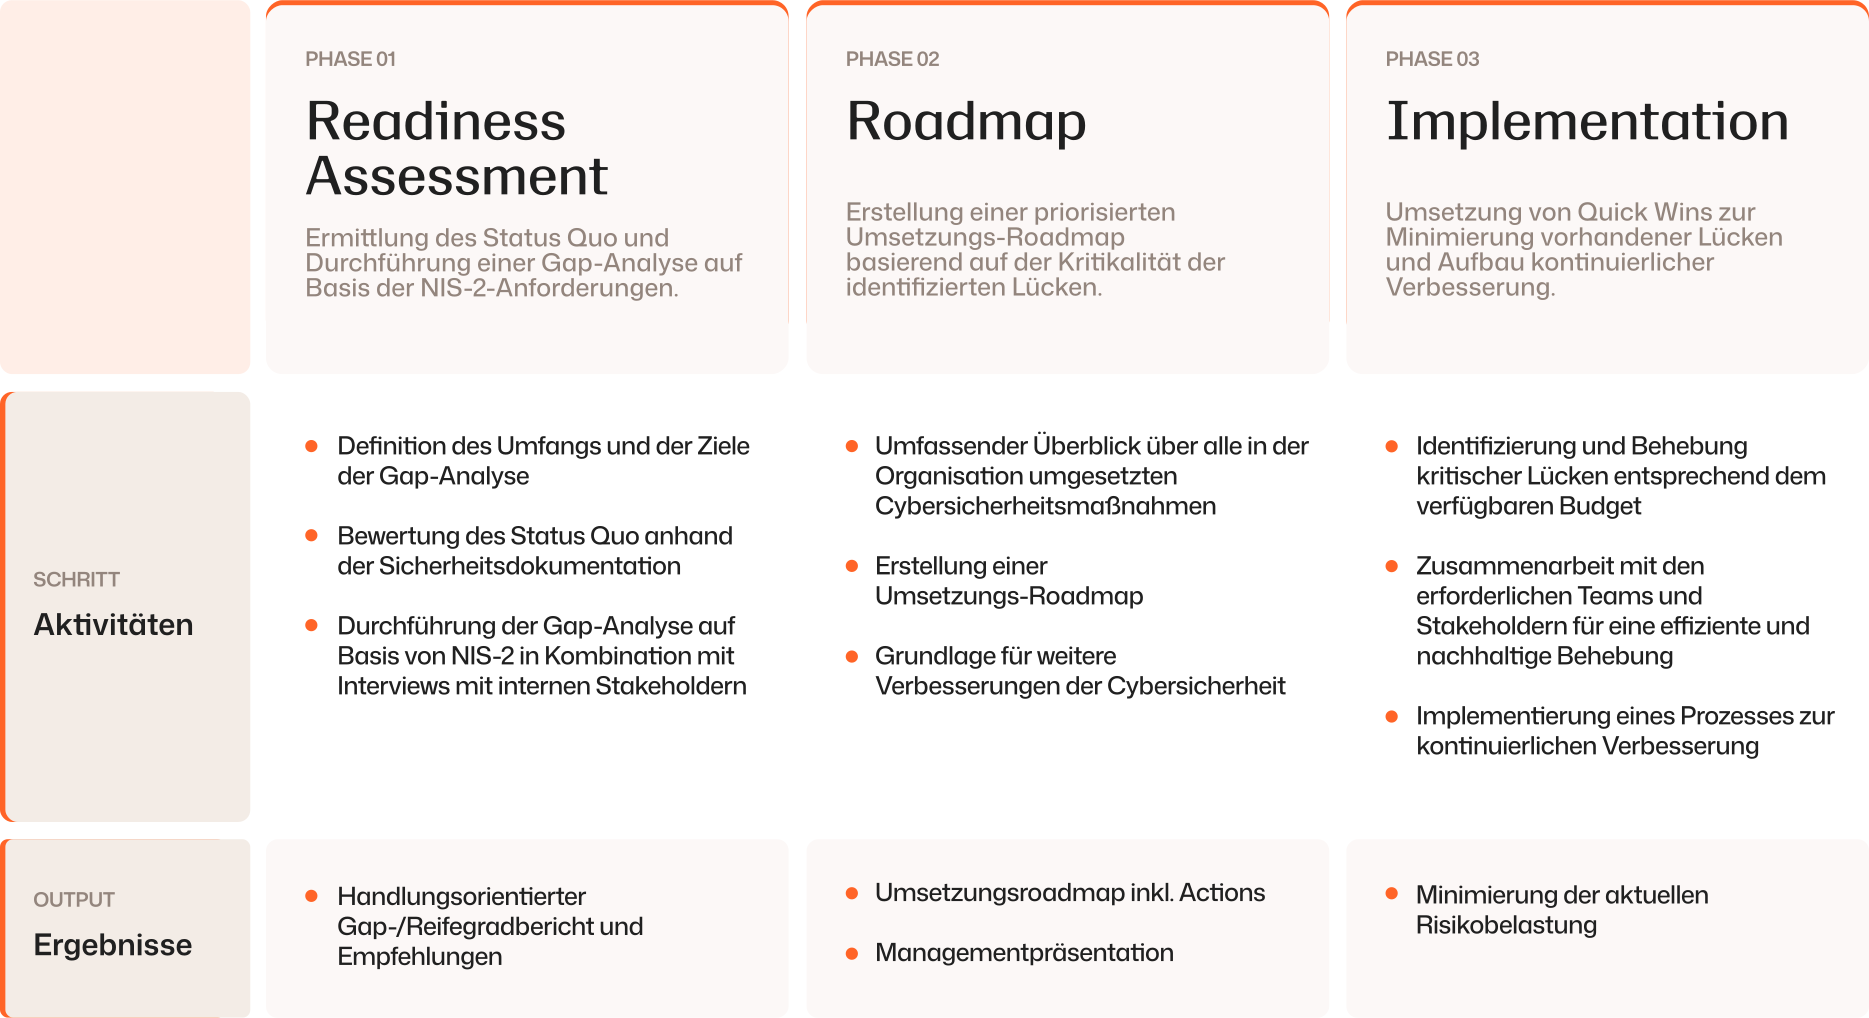
Mit unserem kompakten Expertenwissen unterstützen wir Sie gerne bei der Konzeption und der Durchführung der Schulungen – ganz egal, ob persönlich oder digital.
Betroffene Industrien
Transport & Logistik
In der Praxis ergeben sich durch NIS-2 zwei zentrale Herausforderungen für die Transport- und Logistikbranche:
- Die Sicherung der Lieferkette ist unverzichtbar, da vernetzte Systeme und zahlreiche Partner entlang der Prozesskette potenzielle Einstiegspunkte für Cyberangriffe bieten.
- Individuelle Applikationssysteme, die essenziell für die Planung, Steuerung und Nachverfolgung von Transporten sind, müssen gezielt abgesichert werden, um Betriebsstörungen und Angriffe zu verhindern.
Als global agierender Konzern sieht sich die Transport- und Logistikindustrie zusätzlich mit der Herausforderung konfrontiert, eine ganzheitliche Cybersicherheitsstrategie für ihre internationalen Niederlassungen zu entwickeln welche regionalen Abhängigkeiten berücksichtigt. Die regionalen Niederlassungen hängen wiederum von zentral gesteuerten Systemen ab, welches ein erhebliches Ausfallrisiko birgt, da ein Angriff auf ein solches Steuerungssystem nicht nur regionale, sondern auch globale Auswirkungen auf den Betrieb haben kann. Dies erhöht für Transport & Logistikkonzerne insbesondere die Anforderungen an eine effektive Business Contuinity & Disaster Recovery Strategie.
Retail & Lebensmittel
Schon heute beschäftigt die Resilienz von Warenwirtschaftsprozessen und der dazugehörigen Systeme, sowie der Schutz vor Umsatzverlusten durch Angriffe auf Lieferanten unsere Kunden. Für Lebensmittelkonzerne mit internationalem Portfolio entsteht durch NIS-2 und das KRITIS-Dachgesetz nun eine vielschichtige Compliance-Landschaft.
Häufig sind in verschiedenen EU-Ländern juristisch eigenständige Tochtergesellschaften tätig, auf die je nach Land variierende Schwellenwerte oder abweichende Sektorenzuordnungen unter der nationalen Umsetzung zutreffen.
Auch innerhalb Deutschlands erhöht NIS-2 die Komplexität in der Steuerung der Cyber-Resilienz: Eine operative Herausforderung liegt darin, im Unternehmensverbund den Überblick über Zuständigkeiten und Umsetzungsstände zu behalten – Gerade bei geteilter IT-Infrastruktur oder kleinen Tochtergesellschaften mit wenigen IT-Mitarbeitern erfordert dies einen maßgeschneiderten, risikoorientierten Ansatz.
Besonders das Zusammenspiel von NIS-2 und dem deutschen KRITIS-Dachgesetz erfordert ein hohes Maß an Koordination – insbesondere zwischen Mutter- und Tochtergesellschaften. Zukünftig wird die Fähigkeit, die jeweiligen nationalen Umsetzungen der NIS-2-Richtlinie umfassend zu überblicken und kontextgerecht umzusetzen, ein entscheidender Erfolgsfaktor für die Informationssicherheit und Versorgungssicherheit im lebensmittelwirtschaftlichen Umfeld sein.
Haben wir Ihr Interesse geweckt?
Dann kontaktieren Sie uns jetzt für ein unverbindliches Erstgespräch mit unseren NIS-2 Experten.