Wie verändert KI die Cyberbedrohungslandschaft und wie müssen Sicherheitsarchitekturen darauf reagieren?
In diesem exklusiven Deep Dive gibt Internetpionier Dr. Paul Vixie Einblicke in die technischen und strategischen Herausforderungen KI-gestützter Cyberangriffe. Gemeinsam mit den Teilnehmenden betrachtet er moderne Angriffsflächen, analysiert strukturelle Schwachstellen und zeigt auf, wie Unternehmen ihre Cyberabwehr auf die zunehmende Geschwindigkeit und Skalierbarkeit von Angriffen vorbereiten können.
Im Fokus stehen nicht einzelne Tools oder kurzfristige Trends, sondern robuste Architekturen, fundiertes Threat Modeling und konkrete Ansätze für eine langfristig resiliente Cybersecurity.
Der Workshop wird von SIGS organisiert und findet bei Eraneos in Zürich statt. Wir freuen uns, diesen exklusiven Austausch als Gastgeber zu ermöglichen.
Für wen ist der Workshop?
Der Workshop richtet sich an CISOs, CTOs, VP Security, Head of Cyber Security, Chief Architects sowie Senior Risk Executives, die sich vertieft mit den Auswirkungen von KI auf ihre Sicherheitsarchitektur und Cyberstrategie auseinandersetzen möchten.
Die Teilnahmegebühr beträgt CHF 500.– pro Person.
Über Paul Vixie
Dr. Paul Vixie ist Informatiker und einer der prägenden Pioniere des Internets. Er hat wesentlich zur Entwicklung und zum Betrieb des Domain Name Systems (DNS) beigetragen und sich über Jahrzehnte mit der Robustheit und Sicherheit kritischer Internetinfrastrukturen beschäftigt.
Neben seiner Arbeit an DNS-Technologien hat er bedeutende Beiträge zur Open-Source-Community geleistet und verschiedene weit verbreitete UNIX-Systemprogramme entwickelt. Seine langjährige Erfahrung verbindet grundlegendes technisches Know-how mit einem tiefen Verständnis moderner Cybersecurity-Herausforderungen.
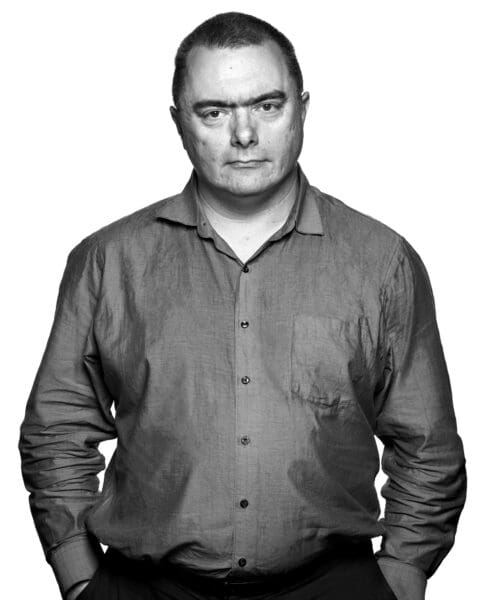
Paul Vixie Bildquelle: Faces of Open Source; https://www.facesofopensource.com/paul-vixie/
Über den Workshop
In diesem fünfstündigen interaktiven Deep Dive verbindet Paul Vixie technische Grundlagen mit konkreten Szenarien aus der Praxis. Die Teilnehmenden setzen sich damit auseinander, wie Angreifer moderne Infrastrukturen und KI nutzen, wo klassische Sicherheitsansätze an ihre Grenzen stossen und wie sich Abwehrmechanismen weiterentwickeln lassen, ohne dabei die operative Leistungsfähigkeit des Unternehmens einzuschränken.
Neben technischen Fragestellungen geht es auch darum, Cyberrisiken auf Management- und Board-Ebene einzuordnen und daraus konkrete Prioritäten abzuleiten.
Agenda
1. Moderne Angriffsflächen und Sicherheitsarchitektur
Dauer: 1 Stunde
Wie verändert KI-gestützte Automatisierung die heutige Angriffsfläche? Gemeinsam betrachten wir zentrale Grundlagen rund um DNS, Netzwerkhygiene und Security auf Infrastrukturebene. In einer praktischen Architekturübung werden strukturelle Schwachstellen in Enterprise-Umgebungen identifiziert.
2. Shadow AI und Schutz sensibler Unternehmensdaten
Dauer: 1 Stunde
Generative AI, LLM APIs und Drittanbieter-Integrationen schaffen neue Möglichkeiten, aber auch neue Risiken für Unternehmensdaten. Der Workshop zeigt, wie sich diese Risiken bewerten und kontrollieren lassen und wie Unternehmen praktikable AI-Governance etablieren können, ohne den Einsatz von KI pauschal einzuschränken.
Lunch, Dauer: 1 Stunde
3. Cyberabwehr bei KI-beschleunigten Angriffen
Dauer: 1,5 Stunden
Automatisierte Angriffsmethoden stellen klassische SOC-Prozesse vor neue Herausforderungen. Im Fokus stehen moderne Ansätze für Incident Response und Containment sowie ein praktisches Szenario zu hochgradig personalisiertem Phishing und Deepfake-Bedrohungen.
4. Vom technischen Risiko zur CISO- und Board-Agenda
Dauer: 1,5 Stunden
Wie lassen sich technische Erkenntnisse in klare Entscheidungen für das Management übersetzen? Die Teilnehmenden beschäftigen sich mit der Einordnung neuer AI-Security-Risiken, der Priorisierung sinnvoller Massnahmen und entwickeln als konkretes Ergebnis des Workshops eine eigene 90-Tage-Roadmap für mehr AI Resilience.


